Single Sign-on
Ein Kennwort weniger, das vergessen, notiert oder wiederverwendet werden kann. Ihre Mitarbeiter melden sich bei projectfacts mit dem Microsoft-Konto an, mit dem sie sich ohnehin jeden Morgen anmelden.
Nutzen prüfenWas bedeutet Single Sign-on bei projectfacts?
Single Sign-on heißt, dass die Anmeldung nicht mehr in projectfacts selbst stattfindet, sondern bei Ihrem Identitätsanbieter. projectfacts unterstützt dafür Microsoft Entra ID, den Verzeichnisdienst hinter Microsoft 365, der früher Azure AD hieß. Wer dort angemeldet ist, kommt ohne weitere Kennworteingabe in projectfacts hinein.
Der Gewinn liegt weniger in der Bequemlichkeit als in der Kontrolle. Zugänge werden dort verwaltet, wo sie ohnehin verwaltet werden. Scheidet jemand aus, wird sein Microsoft-Konto gesperrt – und damit auch sein Zugang zu projectfacts, ohne dass jemand daran denken muss.
Wofür Single Sign-on gut ist
Ein Kennwort weniger
Kein zusätzlicher Zugang, der notiert, wiederverwendet oder vergessen wird.
Zentral entziehbar
Wer das Unternehmen verlässt, verliert den Zugang dort, wo Sie ihn ohnehin sperren.
Je Mitarbeiter einstellbar
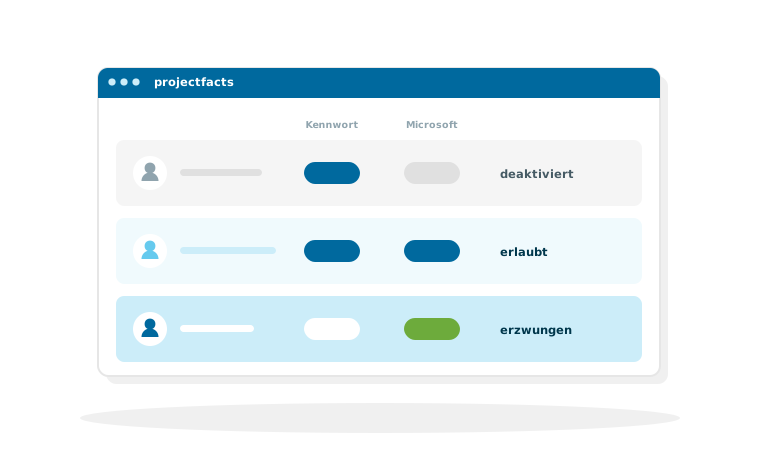
Deaktiviert, erlaubt oder erzwungen – Sie entscheiden das pro Benutzer, nicht für alle auf einmal.
Drei Einstellungen je Benutzer
Single Sign-on wird nicht pauschal für den ganzen Mandanten geschaltet, sondern je Benutzer. Das erlaubt eine Einführung in Etappen, statt alles an einem Tag umzustellen.
Deaktiviert
Der Mitarbeiter meldet sich wie bisher mit Benutzername und Kennwort an. Der Ausgangszustand und die richtige Einstellung für alle, die noch kein Microsoft-Konto haben – etwa externe Mitarbeiter oder Kollegen aus der Produktion.
Erlaubt
Beide Wege funktionieren nebeneinander. Das ist die sinnvolle Einstellung während der Umstellung: Wer möchte, nutzt bereits den Microsoft-Zugang, und niemand steht vor verschlossener Tür, wenn etwas noch nicht eingerichtet ist.
Erzwungen
Nur noch die Anmeldung über Microsoft ist möglich. Der Endzustand für alle, die dauerhaft über SSO arbeiten sollen. Erst in dieser Einstellung greift der eigentliche Nutzen vollständig, weil es kein zweites Kennwort mehr gibt, das übersehen werden könnte.
Wie die Einrichtung abläuft
Die Einrichtung ist eine Sache für Ihre IT und braucht ein Microsoft-Konto mit Administratorrechten.
Zugriff auf Microsoft Graph erteilen
Im ersten Schritt erhält projectfacts den Zugriff auf Microsoft Graph, die Schnittstelle, über die Microsoft Benutzerdaten bereitstellt. Das bestätigt ein Administrator einmalig. Wer bereits eine eigene App-Registrierung in Microsoft verwendet, kann diese nutzen.
Benutzer einander zuordnen
Anschließend wird festgelegt, welcher Microsoft-Benutzer zu welchem projectfacts-Benutzer gehört. Die Zuordnung erfolgt für jeden Mitarbeiter einzeln über ein Auswahlmenü.
Was das für die Planung heißt
Diese Zuordnung ist ein manueller Schritt, keine laufende Synchronisation. Für die Einführung bedeutet das einen überschaubaren einmaligen Aufwand – bei zwanzig Mitarbeitern eine halbe Stunde. Für den Betrieb bedeutet es, dass ein neuer Mitarbeiter in projectfacts angelegt und zugeordnet werden muss; er erscheint nicht von selbst, weil er in Microsoft angelegt wurde. Diese Erwartung sollte im Einführungsprojekt geklärt sein, damit sie später niemanden überrascht.
Was Single Sign-on nicht leistet
Zwei Punkte, nach denen in IT-Abteilungen regelmäßig gefragt wird und die klar beantwortet gehören.
Anmeldung ist nicht Benutzerverwaltung
Single Sign-on regelt, wer sich anmelden darf – nicht, wer angelegt wird. Auf dem hier beschriebenen Weg über Microsoft Entra ID werden die Benutzer einmalig einander zugeordnet, und ein neuer Mitarbeiter wird in projectfacts angelegt. Wenn Sie darüber hinaus eine laufende Übernahme von Benutzerdaten aus einem Verzeichnisdienst brauchen, sprechen Sie uns darauf an: Was in Ihrer Umgebung möglich ist, klären wir gemeinsam, statt es hier pauschal zu beantworten.
Berechtigungen bleiben in projectfacts
Wer sich anmelden darf, entscheidet Microsoft. Was er danach sehen und tun darf, entscheidet weiterhin das Rechtesystem von projectfacts. Diese Trennung ist gewollt: Die fachlichen Rollen in einer Unternehmenssoftware folgen selten der Struktur eines Verzeichnisdienstes.
Was sonst noch über Microsoft läuft
Die Anmeldung ist nur ein Teil der Verbindung zu Microsoft 365.
Kontakte, Kalender, E-Mail und Teams
Kontakte und Termine synchron halten, E-Mails zuordnen, ein Add-In für Outlook: Das deckt die Seite zu Microsoft 365 ab. Für Anrufe und Besprechungen gibt es zusätzlich die Anbindung an Microsoft Teams.
Ein Zugang weniger für Ihre Mitarbeiter
In einer kostenlosen Erstberatung klären wir, was für die Einrichtung von Single Sign-on in Ihrer Umgebung nötig ist und wie eine Umstellung in Etappen aussehen kann.
Jetzt Beratung anfragenNoch Fragen? Wir haben die passende Antwort!
Sie möchten die Einrichtung Schritt für Schritt nachlesen oder die Voraussetzungen in Ihrer Microsoft-Umgebung prüfen? Sprechen Sie uns an.